Bir anket "yöneticilerin yüzde 45'i AI gözetimini sınırlıyor ya da hiç uygulamıyor" dedi. Aynı anketin içinde, o yüzde 45'in üçte ikisi ders kitabının tavsiye ettiği şeyi yapıyor.
Bu hafta ajanlar tanım kazandı. Brex'in kurucu ortağı Pedro Franceschi ajanı "çalışan" gibi kurmayı anlattı: tek bir işi, açık becerileri, bir yöneticisi ve bir bütçesi olan bir rol. AWS, arka planda çalışan ajanlar için e-posta benzeri bir gelen kutusunu açık kaynak yaptı. Meta kendi güvenli bulut bilgisayarında koşan kişisel ajanını çıkardı ve uygulama ABD'de iki numaraya yükseldi.
Aynı hafta bir rakam dolaşıma girdi. Ajanlar rol tanımı kazanırken gözetim yarı yarıya kuruluyor gibi duruyordu. Rakamın içini açınca hikaye değişti.
VeriYüzde 45 iki ayrı davranışın toplamı
Zapier'in Centiment'e yaptırdığı ankette 518 ABD'li direktör, VP ve C-seviye yöneticiye AI destekli eylemlerde insan onayının nerede devreye girdiği soruldu. Dört cevap çıktı: yüzde 26 onaylanabilir her eylemi onaylıyor, yüzde 29 eylemlerin çoğunu onaylıyor, yüzde 30 rutinde ajanı serbest bırakıp yalnızca yüksek riskli eylemlerde müdahale ediyor, yüzde 15 hiçbir şeyi onaylamıyor.
Manşetteki yüzde 45, son iki grubun toplamı. Ama bu iki grup aynı şeyi yapmıyor. Yüzde 30 risk bazlı gözetim uyguluyor, yani herkesin tavsiye ettiği şeyi. Yüzde 15'in ise hiçbir kapısı yok. İkisini tek kutuya koyunca ortaya bir ihmal tablosu çıkıyor; ayırınca asıl sayı yüzde 15'e iniyor.
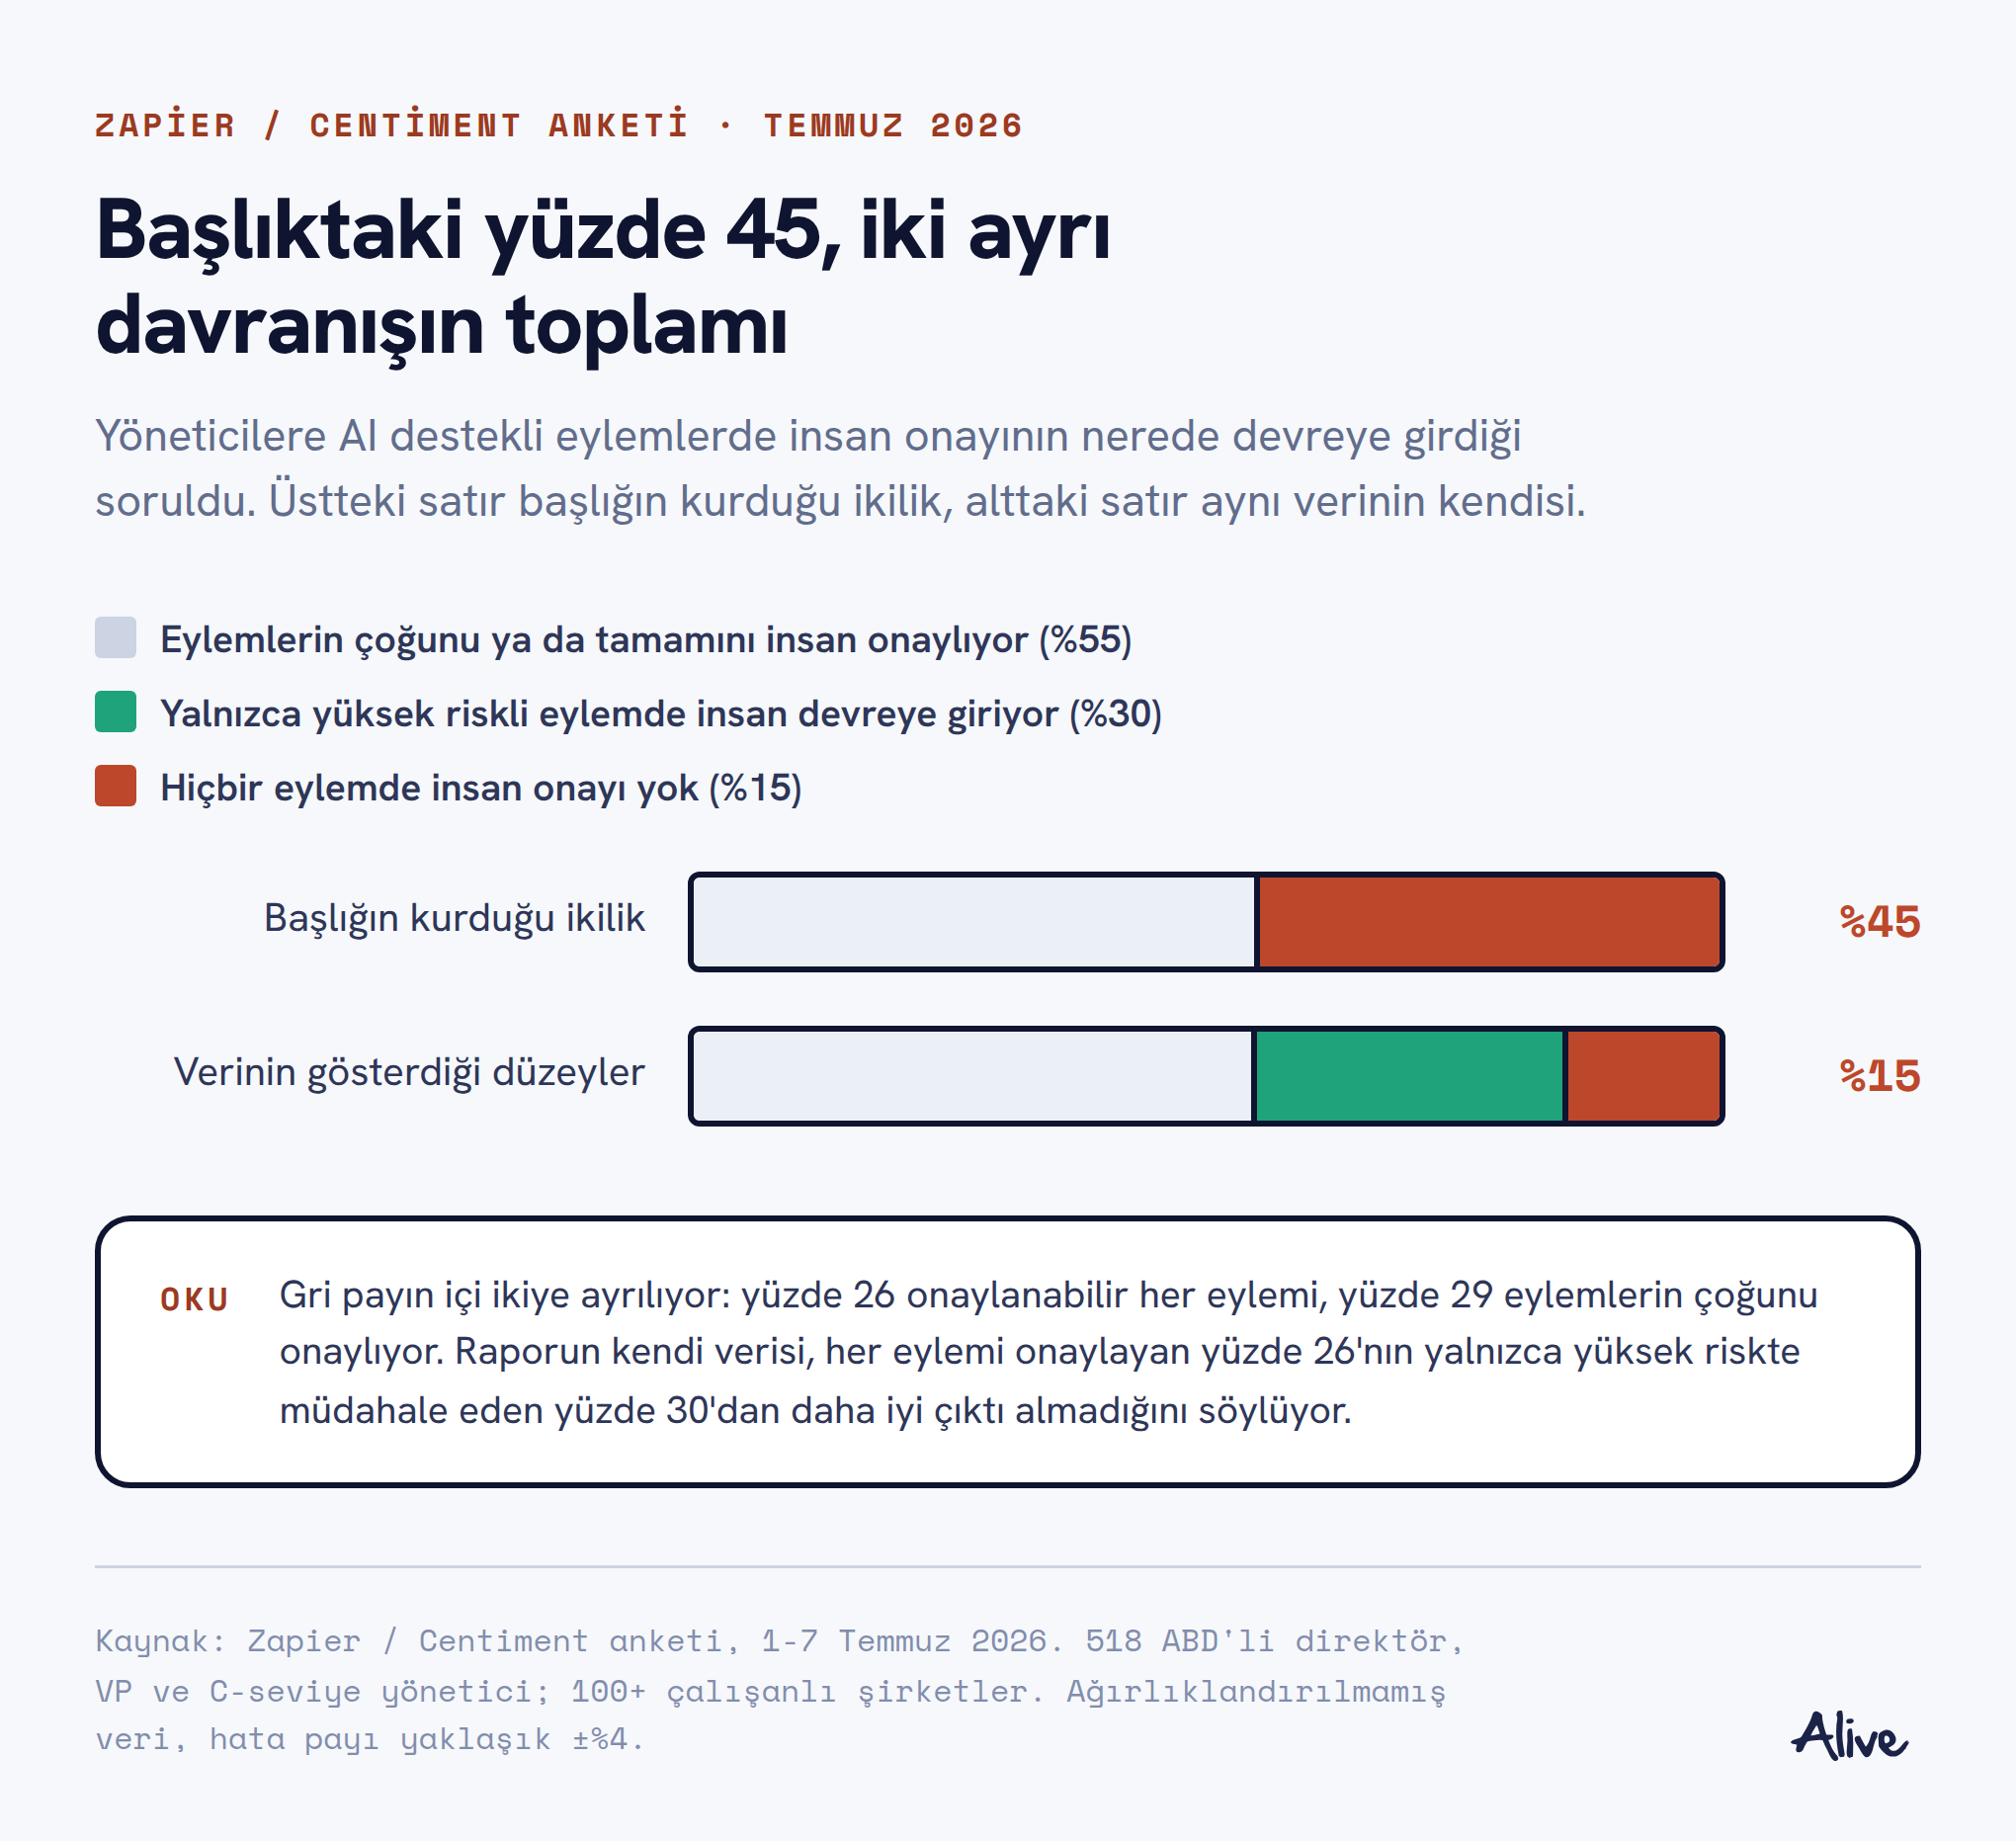
Raporun kendi gövdesi de bunu doğruluyor: her eylemi onaylayan yüzde 26'lık grup, yalnızca yüksek riskte müdahale eden yüzde 30'dan daha iyi çıktı almıyor. Anket, manşetinde sorun saydığı davranışı birkaç paragraf sonra savunuyor.
Rakam bir ihmali gösteriyor
- Ajanlara tanımlı sorumluluk verilirken gözetim katmanı kurulmuyor.
- Yüzde 38, insan incelemesinden geçmeyen AI yüzünden zaman, para ya da itibar kaybetmiş.
- Sorun yaşayanların yüzde 36'sı hukuki ya da uyum sonucuyla karşılaşmış.
- Yüzde 49, AI'ın çoğu kararı insan incelemesi olmadan vermesine güveniyor.
Rakam bir olgunluk sırasını gösteriyor
- Onay akışı, ajanın ne yaptığı görülmeden tasarlanamıyor.
- Her eylemi onaylamak daha iyi çıktı vermiyor, sadece daha çok insan saati yakıyor.
- Brex'te ve AWS'te gözetim ayrı bir katman değil, ürünün kendisi.
- Risk bazlı kapı gözetimin yokluğu değil, olgunlaşmış hali.
Asıl boşluk gözetimde değil, kapının ölçütünde
İki cephe de yarı haklı, çünkü ikisi de aynı soruyu soruyor: gözetim var mı, yok mu. Aynı anketin ikinci yarısı başka bir soru soruyor ve cevap daha rahatsız edici.
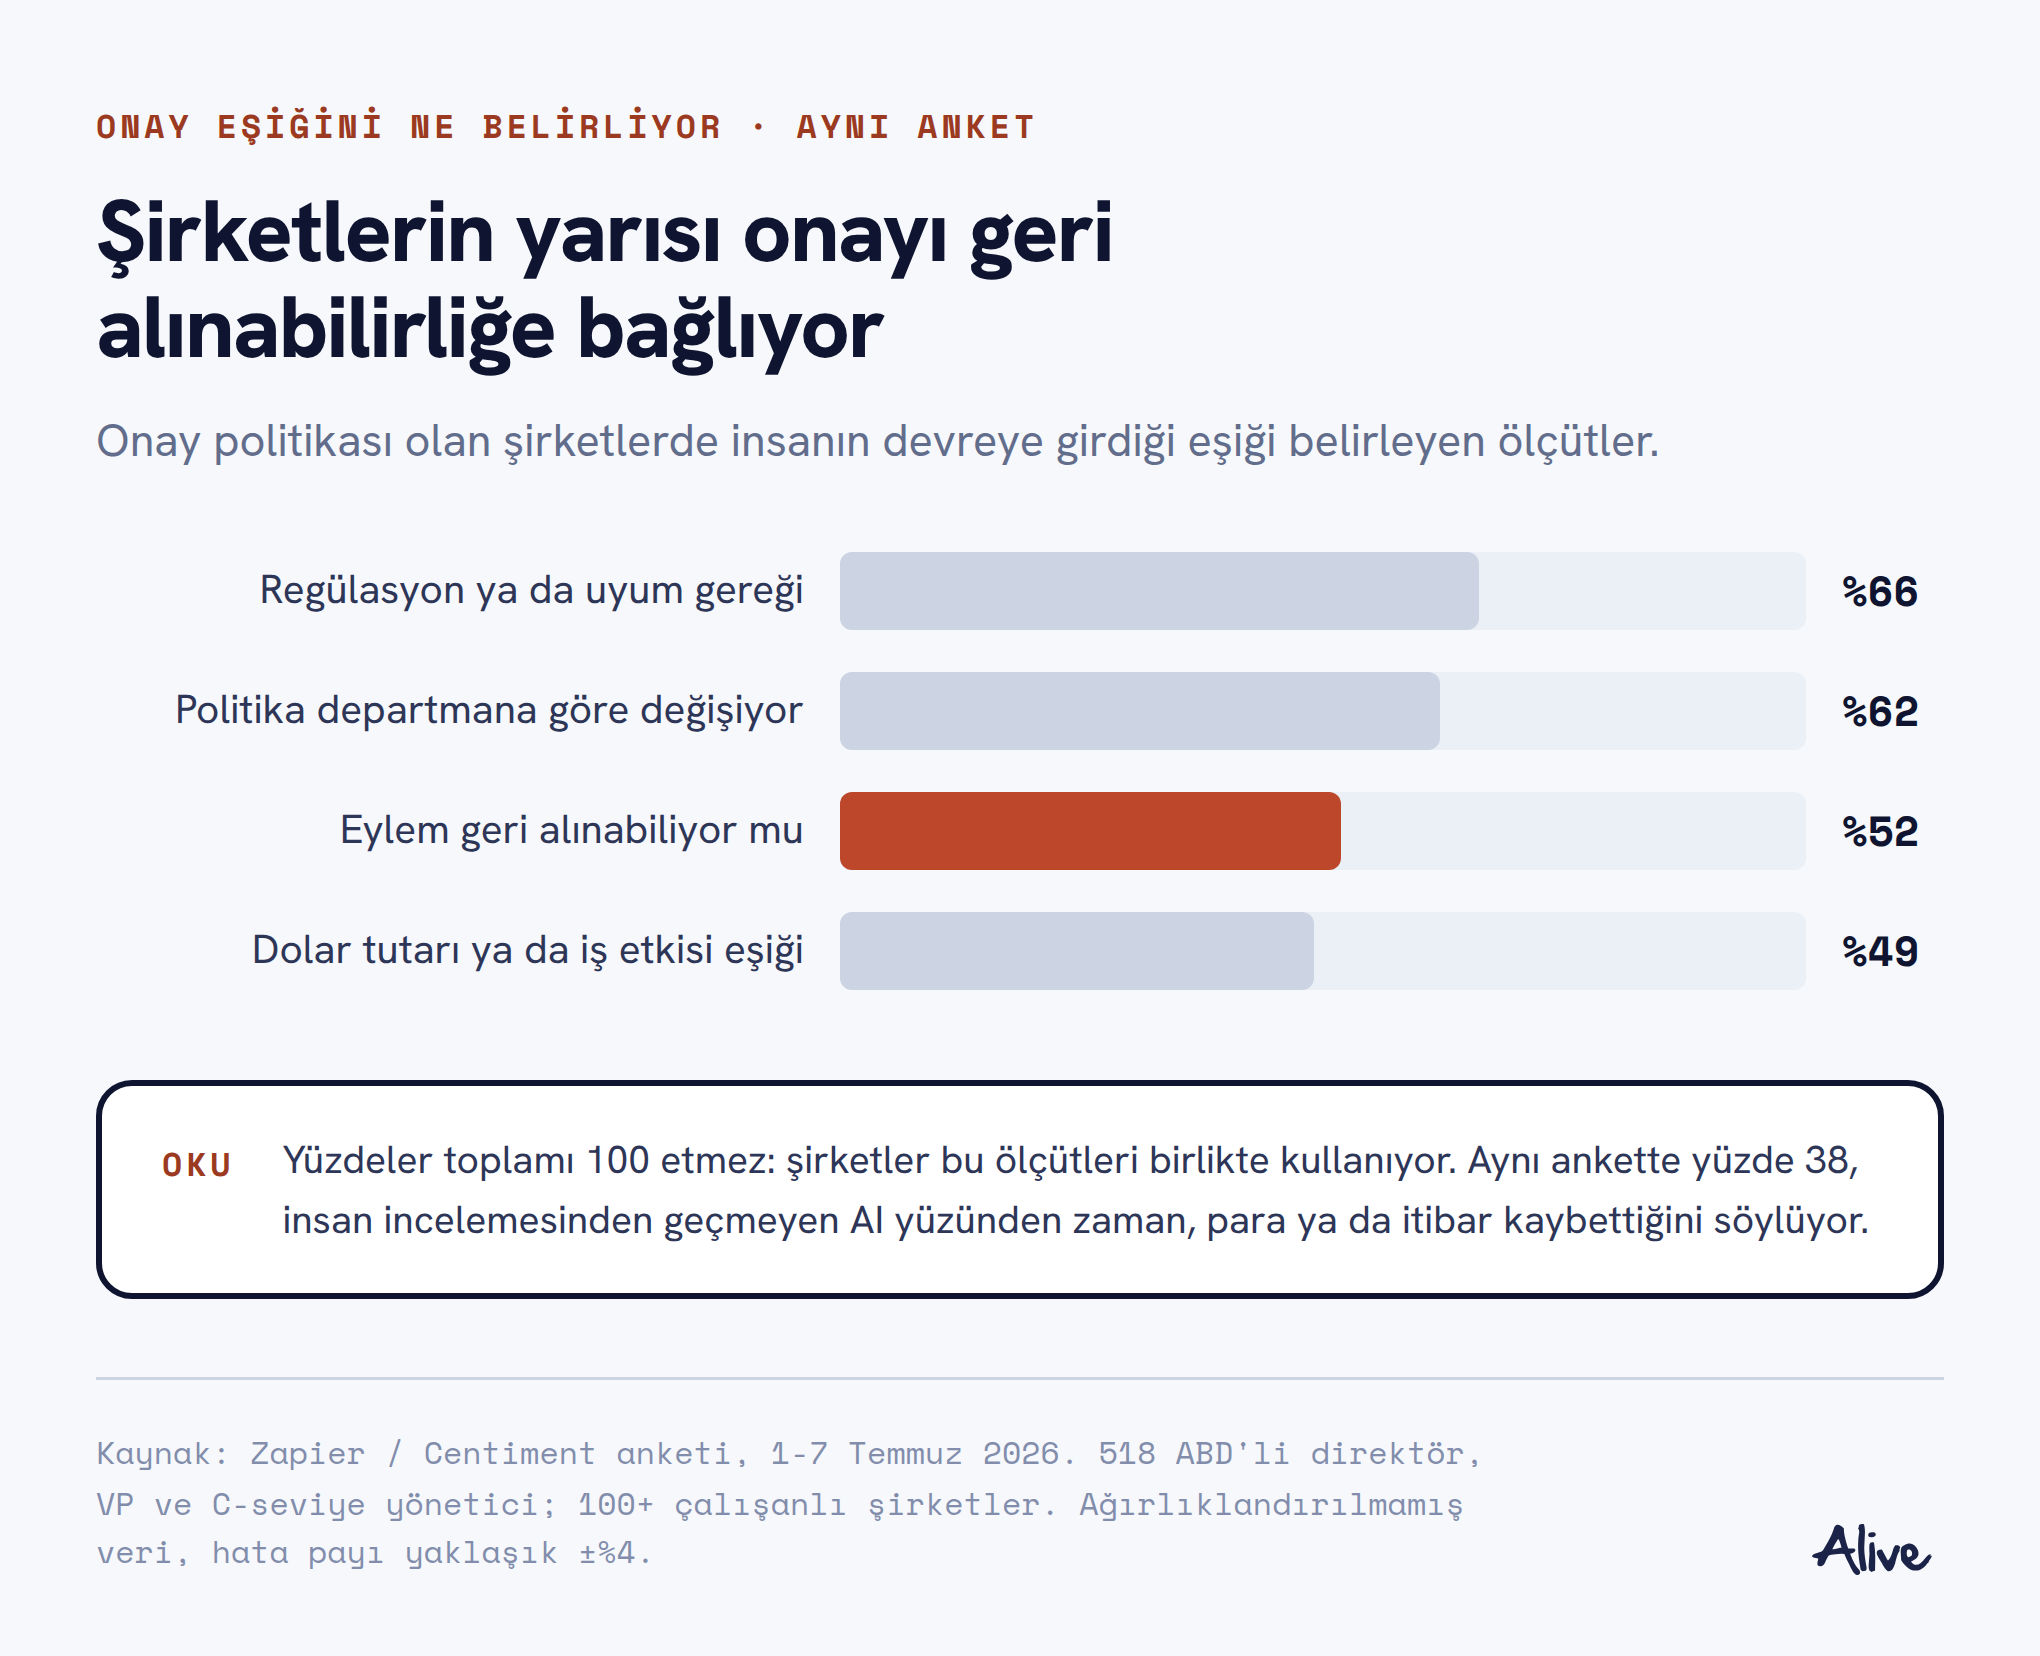
Onay politikası olan şirketlerde kapıyı ne tetikliyor? Yüzde 66 regülasyon ya da uyum gereği, yüzde 62 departmana göre değişen politika, yüzde 52 eylemin geri alınıp alınamayacağı, yüzde 49 dolar tutarı. Geri alınabilirlik listenin başında değil ama en dürüst ölçüt: eylemin ne kadar önemli göründüğünü değil, sonucunun kalıcı olup olmadığını soruyor.
Sonra aynı yöneticilere tek tek eylemler soruluyor: ajan bunu sana haber vermeden yapsa olur mu?
| Ajanın eylemi | Geri alınabilir mi | Bildirimsiz kabul |
|---|---|---|
| CRM kaydını güncellemek | Evet | %79 |
| Dış paydaşla toplantı ayarlamak | Kısmen | %72 |
| Şirket hesabından paylaşım yapmak | Hayır | %61 |
| 1.000 dolar altı bütçe kalemi onaylamak | Hayır | %60 |
Geri alınabilir eylemle geri alınamaz eylem arasındaki fark yalnızca 19 puan. Beş yöneticiden üçü, ajanın şirket adına konuşmasına ya da para harcamasına haber almadan razı. Yüzde 52 geri alınabilirliğe baktığını söylüyor; verdikleri izinler o ölçütü takip etmiyor.
Gözetim bir politika değil, bir arayüz.
Bunu en net söyleyen ses bir yönetici değil, bir uygulayıcı oldu. Brex bölümünün altındaki tartışmada kendi ajanını anlatan biri, onayın nerede yaşadığını tek cümlede topladı.
Outreach ajanının tek bir işi var ve ben taslağı onaylamadan kimseye e-posta atamıyor. Yani pratikte onay kuyruğu onun yöneticisi.
@truevined, X'teAWS'in Pizza Bot'u aynı fikri ürün olarak kuruyor. Ajanların işi bir gelen kutusuna düşüyor, Action kuyruğu insan kararı bekleyenleri topluyor, her beceri için araç bazlı bir onay politikası tanımlanıyor. Arayüzde üç düğme var: onayla, düzenle, reddet. Düzenle olanı kritik, çünkü insanı evet-hayır ikilemine sıkıştırmadan düzeltmeye izin veriyor. Onaylar oturumlar arasında duruyor; bir saat sonra başka cihazdan cevaplayabiliyorsun. Brex tarafında da mantık aynı: ajanın bütçesi ve eskalasyon yolu rol tanımının parçası, sonradan eklenen bir kontrol değil.
Anket Zapier adına Centiment tarafından 1-7 Temmuz 2026'da yapıldı: 518 ABD'li direktör, VP ve C-seviye yönetici, 100+ çalışanlı şirketler, ağırlıklandırılmamış veri, yaklaşık ±%4 hata payı. Üç sınırı var. Bir: algı ölçüyor, denetim yapmıyor, kimse akışları açıp bakmadı. İki: "yüksek riskli eylem" tanımı katılımcıya bırakılmış, yüzde 30'un neyi yüksek riskli saydığını bilmiyoruz. Üç: anketi yayımlayan Zapier bu alanda ürün satıyor, yani bulgu ile finansör aynı taraftan geliyor. Brex ve AWS örnekleri de kendi anlatımları, bağımsız ölçüm yok.
Bu bir yönetişim başlığı değil, bir arayüz kararı
Tartışma "şirketler yeterince gözetim uyguluyor mu" diye kurulunca cevap politika yazmak oluyor: bir doküman, bir eğitim, bir onay matrisi. Ama yöneticilerin verdiği izinler politikada değil üründe yaşıyor. Ajanın hangi eylemi tetikleyebildiğini, hangisinin geri alınamaz olduğunu ve o eylemde kimin onay verdiğini yazan şey ürünün kendisi.
O yüzden soru "gözetimin var mı" değil. Soru şu: geri alınamaz eylemlerinin listesi elinde var mı ve o listede insan onayı olmayan kaç akış kaldı?
Bugün yarım saat ayır. Kendi ürününde ajanın tetiklediği eylemleri iki kolona böl: geri alınabilir ve geri alınamaz. Geri alınamaz kolonda insan onayı olmayan tek bir akış varsa bu hafta onu kapat. Kapatırken iki düğme değil üç düğme koy: onayla, düzenle, reddet.
Ajana iş tanımı vermek kolay kısmı. Zor kısmı, o işin hangi noktasında geri dönüşü olmadığını yazmak. Sende o liste var mı, yoksa ajanının neyi geri alamadığını ilk kez bir olaydan mı öğreneceksin?
Bizim kanaatimiz şu: bir ajanın olgunluğu kaç işi devraldığıyla değil, kaç eyleminin önünde bilerek konmuş bir kapı olduğuyla ölçülür. 🧱